Condividere informazioni tra società dello stesso gruppo è solo una parte del problema. La vera sfida comincia quando un dato raccolto in un Paese o da una legal entity deve diventare rilevante anche per chi, dello stesso cliente, possiede una storia e una valutazione differente. È su questo terreno che il Group Data Sharing smette di essere un esercizio di condivisione e diventa uno strumento di governance del rischio.
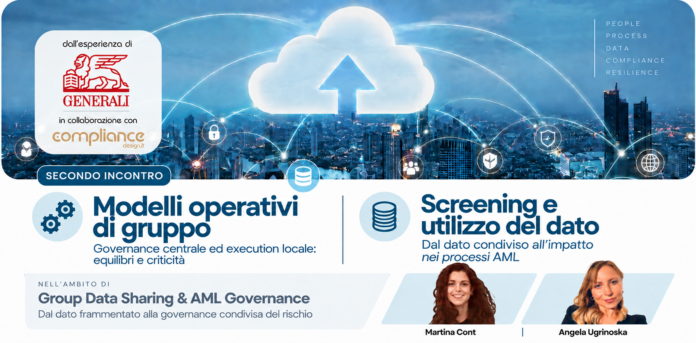
Il secondo appuntamento dedicato all’esperienza del Group AFC di Assicurazioni Generali, realizzato con ComplianceDesign.it | Academy & Learning, ha portato il confronto esattamente su questo passaggio. Dopo aver affrontato nel primo incontro i presupposti del modello, Angela Ugrinoska, Group Anti Financial Crime | Processes & Operations, ne ha ricostruito il funzionamento operativo: un processo che oggi coinvolge più di 60 entità tra Europa, Asia e America, sistemi differenti, normative locali e patrimoni informativi inevitabilmente non omogenei.
La complessità non consiste soltanto nel mettere insieme questi dati. Consiste nel farlo senza perdere ciò che le singole entità sanno dei propri clienti e dei propri contesti: la governance è centrale, ma la responsabilità sul dato e sulla valutazione rimane locale. Le entità estraggono le informazioni dai propri sistemi, ne verificano la qualità, le riconducono alla struttura definita dal GDS e gestiscono gli eventuali approfondimenti. A livello centrale vengono invece definiti standard e metodologia, monitorate le contribuzioni e gestita l’evoluzione complessiva del processo.
Non è semplicemente una divisione di compiti. È il meccanismo che permette di tenere insieme due esigenze apparentemente opposte: costruire una visione di Gruppo senza cancellare la conoscenza locale. Ogni trimestre questo equilibrio viene rimesso alla prova. I dati provenienti dalle diverse entità vengono ricondotti a una struttura comune, sottoposti a controlli, confrontati attraverso logiche di matching e merging e infine consolidati. Il risultato è la Group Consolidated List, che rappresenta il momento in cui il dato torna nei processi AML delle singole entità.
Quando due società vedono lo stesso cliente in modo diverso
Una società può conoscere un cliente e attribuirgli un determinato profilo di rischio. Un’altra società dello stesso Gruppo può conoscere lo stesso soggetto, ma disporre di informazioni ulteriori.È in questa distanza tra le due rappresentazioni che il Group Data Sharing produce valore.
Attraverso lo screening della Group Consolidated List possono emergere elementi che una singola entità non aveva intercettato. Nell’incontro viene fatto un esempio molto concreto: lo stesso cliente può risultare presso un’entità come PEP e presso un’altra come PEP e tax resident abroad. Il sistema fa emergere il disallineamento e genera un alert. Da quel momento, però, la tecnologia lascia nuovamente spazio al processo.
Le entità devono confrontarsi, verificare le informazioni disponibili, riesaminare la due diligence e decidere se modificare la propria valutazione. Possono allinearsi oppure mantenere una posizione differente; in quest’ultimo caso devono motivarla e sottoporla al livello centrale. Il Group Data Sharing non elimina le differenze: rende le differenze visibili.
Non pretende che società diverse arrivino automaticamente alla stessa conclusione, ma riduce il rischio che valutazioni differenti sullo stesso soggetto rimangano inconsapevolmente separate all’interno del Gruppo. Il dato condiviso diventa così un elemento che può mettere in discussione una valutazione già esistente.
Una vista di Gruppo che ritorna sul rischio locale
La Group Consolidated List assume quindi una funzione molto diversa da quella di un semplice repository. Viene integrata nei processi locali di screening e consente alle entità di verificare se un soggetto è già conosciuto altrove nel Gruppo e quali ulteriori informazioni siano disponibili. Anche un cliente che localmente presenta un determinato livello di rischio può essere riletto alla luce di elementi emersi presso un’altra società.
Ugrinoska ha richiamato casi nei quali proprio questo meccanismo ha consentito a un’entità che disponeva di una vista parziale sul cliente di acquisire informazioni ulteriori attraverso lo screening della lista consolidata. Si crea così un movimento circolare: il dato nasce localmente, viene consolidato a livello di Gruppo e ritorna localmente arricchito dalla conoscenza delle altre entità. Più aumenta la copertura del GDS, più cresce infatti la possibilità di individuare collegamenti che dalla prospettiva di una singola società potrebbero non essere immediatamente visibili. Ma cresce contemporaneamente anche la quantità di informazioni da gestire e, soprattutto, la dipendenza dalla loro qualità.
Il modello vive quindi di una tensione continua: standardizzare dati provenienti da sistemi differenti senza impoverirli, aumentare la copertura senza aumentare in modo ingestibile l’effort operativo, costruire una vista comune senza sostituirsi alla responsabilità delle singole entità. La tecnologia è necessaria, ma non sufficiente. Come emerso nell’incontro, il valore del GDS dipende anche dalla capacità delle società di contribuire informazioni di qualità e di comportarsi come parti di un unico ecosistema AFC.
Quando i volumi crescono, condividere non basta più
Più entità, più clienti, più informazioni, più match e più alert significano una capacità crescente di leggere il rischio a livello di Gruppo. Significano però anche una complessità che non può essere governata semplicemente aumentando le attività manuali. Il passaggio successivo diventa quindi capire quanto di questa conoscenza possa essere trasformato in capacità analitica e operativa.
Sarà il tema del terzo e ultimo appuntamento del percorso, in programma martedì 13 ottobre alle ore 11:00, dedicato ad Analytics & Automation e Continuous Improvement.
KPI e dashboard di Gruppo, benchmarking tra entità, individuazione di pattern di rischio, automazione di controlli, matching e alert porteranno il confronto dalla condivisione del dato alla capacità di utilizzarlo in modo sempre più evoluto. Perché, dopo aver costruito una vista comune del rischio, la domanda successiva diventa inevitabile: come trasformarla in una capacità di lettura sempre più tempestiva, scalabile e utile alle decisioni?