Cosa significa fare Compliance nel 2026?
Vent’anni fa la risposta sarebbe stata relativamente semplice: anticorruzione, controlli, procedure. Oggi, nella stessa conversazione, entrano geopolitica, sanzioni, supply chain, whistleblowing, AML, intelligenza artificiale, diritti umani e third parties.
Non è soltanto aumentato il numero delle regole: è cambiata la natura del problema. Per chi lavora nella Compliance significa decidere con più regole, più dati, più tecnologia e, paradossalmente, meno certezze.
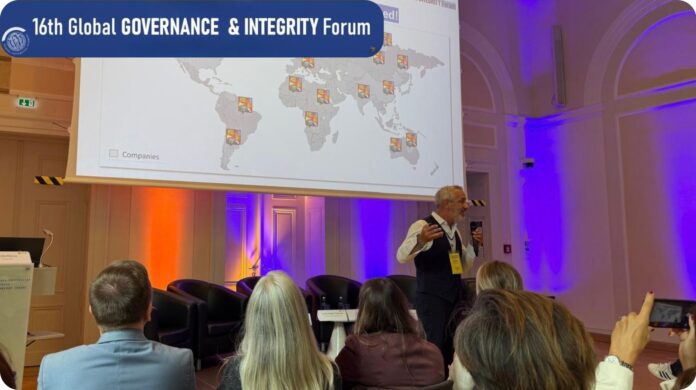
È in questo spazio che si inserisce il 16th Global Governance & Integrity Forum, che il 7 e 8 settembre ha riunito alla European University Viadrina di Frankfurt (Oder) oltre 150 partecipanti, 30 speaker e circa 20 organizzazioni partner, con ComplianceDesign.it media partner per l’Italia.
Chief Compliance Officer e senior executive di Siemens, Mercedes-Benz, AD Ports Group e ORLEN si sono confrontati con organizzazioni come Transparency International, Basel Institute on Governance, Business at OECD e UN Global Compact/Alliance for Integrity intorno a una domanda: come si governa un’organizzazione quando la realtà cambia più velocemente delle regole?
Non è casuale che il Forum sia partito dalla geopolitica. Volker Perthes ha collocato la Compliance dentro un mondo sempre più multipolare, nel quale le decisioni su dove investire, da chi acquistare e con chi fare business rendono le imprese parte dello stesso scenario che devono interpretare.
Hanno Kunkel, Chief Compliance Officer di Siemens, ha portato questa complessità nella quotidianità delle organizzazioni: sanzioni e controsanzioni possono sovrapporsi e imporre decisioni prima che il quadro sia completamente definito. Kateryna Datsko ha sintetizzato bene questa tensione: “Procedures can be adapted. Principles cannot.”
Le procedure possono adattarsi alla velocità degli eventi senza rinunciare ai principi. La Compliance deve quindi imparare a diventare adattiva senza diventare relativa.
Dalla regola all’efficacia
Lo stesso tema è riemerso parlando di anticorruzione, AML e third-party due diligence.
Nel suo keynote, Nicola Allocca ha descritto anti-corruption e integrity come “different shoes, but they still go hand in hand”: i controlli costruiscono confini e responsabilità, mentre l’integrity diventa essenziale quando la risposta non è già scritta in una policy.
La questione non è quindi soltanto “siamo compliant?”, ma anche se il sistema costruito è realmente efficace.
Una norma può essere perfettamente recepita e produrre un processo inefficace, così come una due diligence può essere corretta e arrivare troppo tardi per supportare una decisione.
È qui che la Compliance incontra il design: non basta aggiungere controlli, occorre far funzionare insieme informazioni, responsabilità, tecnologia e persone.
Dal channel al trust
Il whistleblowing offre forse l’esempio più immediato della distanza tra compliance formale ed effettiva. Avere un canale conforme non significa che qualcuno parlerà. Paura delle ritorsioni, cultura organizzativa e modo in cui il management reagisce alle informazioni scomode continuano a fare la differenza. Il problema si sposta così dal channel al trust: forse il rischio più serio per un sistema di whistleblowing non è il suo abuso, ma quando nessuno lo usa.
AI e giudizio umano
Anche l’intelligenza artificiale ha attraversato molte delle conversazioni del Forum. Il keynote di Christian Hauser e il panel conclusivo moderato da Anna-Maija Mertens di DICO hanno riportato il tema sul rapporto tra tecnologia, responsabilità e giudizio umano.
Parliamo molto di human in the loop, ma aggiungere una persona alla fine di un processo automatizzato non garantisce human oversight. Servono competenze, informazioni, accountability e la reale possibilità di mettere in discussione l’output della macchina.
L’AI diventa così uno stress test anche per il ruolo del Compliance Officer: meno semplice gatekeeper, sempre più chiamato a comprendere come regole, controlli, tecnologie e comportamenti umani interagiscono.
La fine dei silos
Guardando insieme le due giornate, il filo rosso è l’interconnessione. Geopolitica, AML, corruption, human rights, cyber risk, data e AI entrano sempre più spesso nella stessa decisione.
Problemi interconnessi difficilmente possono essere governati attraverso silos che non comunicano.
È una riflessione coerente con l’approccio sviluppato da Bartosz Makowicz a Viadrina, costruito sul dialogo tra discipline e prospettive differenti.
Forse la vera evoluzione non consiste nel creare una nuova Compliance per ogni nuovo rischio, ma nel collegare meglio ciò che già esiste.
Perché quando il mondo diventa più complesso, la Compliance non può limitarsi a costruire muri più alti: deve contribuire a progettare strade migliori.