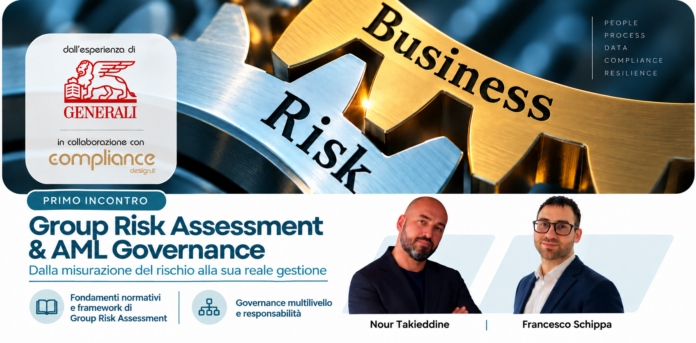
Misurare il rischio è solo il punto di partenza. Trasformare i risultati del Risk Assessment in priorità, azioni e decisioni è ciò che consente di passare dall’adempimento alla reale gestione del rischio. È da questa prospettiva che ha preso avvio il primo appuntamento dedicato all’esperienza di Assicurazioni Generali nel Group Risk Assessment, realizzato con ComplianceDesign.it | Academy & Learning.
A guidare il confronto sono stati Nour Takieddine e Francesco Schippa, Group Anti Financial Crime | Risk Assessment and Controls di Generali, che hanno illustrato principi, framework normativo e modello di governance sviluppato all’interno di un Gruppo caratterizzato da un perimetro articolato per geografie e linee di business. Il Risk Assessment non può essere considerato una fotografia statica né un esercizio finalizzato semplicemente a determinare un livello di rischio. Il suo valore emerge quando consente di comprendere dove si concentra l’esposizione, quali vulnerabilità richiedono attenzione e dove indirizzare controlli, remediation e risorse.
Un modello comune per realtà differenti
Costruire un Group Risk Assessment significa innanzitutto confrontarsi con diverse complessità. Nel caso di Generali, il perimetro comprende insurance, banking, asset e wealth management in differenti geografie. La sfida è quindi disporre di una metodologia comune, capace di garantire coerenza e confrontabilità, ma sufficientemente flessibile da adattarsi a business e contesti regolamentari diversi.
Il modello prende a riferimento la normativa italiana e le indicazioni di IVASS e Banca d’Italia, integrandole con standard e best practice internazionali per consentirne l’applicazione anche alle entità estere del Gruppo. In questo equilibrio tra standardizzazione e flessibilità, un ruolo determinante è giocato dalla qualità del dato. Informazioni complete, consistenti e sufficientemente granulari sono infatti il presupposto per una valutazione attendibile: una scarsa data quality rischia, al contrario, di restituire una rappresentazione distorta dei rischi.
Dalla matrice alle decisioni
È però nell’utilizzo dei risultati che il Risk Assessment diventa realmente uno strumento di governo. L’obiettivo non è solamente arrivare a una casella della matrice che restituisca il livello di rischio di una legal entity, ma utilizzare quella valutazione per definire azioni correttive concrete, prioritizzare azioni di rimedio e investimenti e indirizzare le risorse verso le aree che richiedono maggiore attenzione.
La valutazione può inoltre supportare il senior management nelle decisioni e contribuire al collegamento con il più ampio Risk Appetite Framework, aiutando a intercettare potenziali punti di pressione sull’appettito alrischio complessivo. Anche la frequenza assume così un significato diverso. Accanto alla scadenza annuale regolamentare, Generali ha scelto di effettuare un secondo momento di monitoraggio nel corso dell’anno, ottenendo una nuova fotografia a sei mesi di distanza sull’evoluzione del framework di controllo.
Un processo che coinvolge l’organizzazione
Un altro elemento emerso dall’esperienza Generali riguarda la governance del processo. Il Group Anti-Financial Crime definisce metodologia, indicatori e controlli e svolge l’oversight sul processo di autovalutazione di Gruppo, mentre le singole legal entity sono responsabili dell’esecuzione e della validazione della propria autovalutazione, con il supporto e il coordinamento delle AFC Business Units di riferimento.
Ma la gestione di un processo efficace richiede anche il contributo delle altre funzioni di controllo e della prima linea. Compliance, Risk Management, Audit, Operational Risk, Business e Operations possono portare dati, competenze e punti di vista differenti. Una “contaminazione” tra funzioni che, come sottolineato durante l’incontro, Generali ha progressivamente strutturato negli ultimi anni, coinvolgendole anche nelle fasi di evoluzione del modello. Il Risk Assessment esce così dal perimetro della sola funzione AFC e diventa un processo attraverso il quale l’organizzazione costruisce una lettura più condivisa delle proprie vulnerabilità.
Un modello in evoluzione
È una lettura destinata a evolvere ulteriormente. Il nuovo scenario europeo e il ruolo di AMLA stanno spingendo verso una maggiore convergenza delle metodologie di Risk Assessment e l’utilizzo di dataset comuni, con impatti che riguarderanno modelli, dati e sistemi.
Il tema, quindi, non è soltanto misurare meglio il rischio, ma costruire un modello capace di aggiornarsi insieme al rischio stesso, alla regolamentazione e alle informazioni disponibili.
I prossimi appuntamenti
Il percorso proseguirà mercoledì 30 settembre alle ore 11:00, entrando nel merito dei modelli operativi e della complessità del perimetro: insurance, banking, asset & wealth management, costruzione metodologica attraverso Inherent Risk, Vulnerability e Residual Risk ed equilibrio tra standard di Gruppo e specificità delle diverse giurisdizioni.
Mercoledì 14 ottobre alle ore 11:00 il focus si sposterà su Analytics & Automation, dalla maggiore granularità degli indicatori alla trend analysis e alle dashboard, fino alla progressiva automazione dei processi di analisi. L’ultimo passaggio sarà dedicato alle nuove sfide poste da AML Package e AMLA: armonizzazione metodologica, dataset comuni, standardizzazione dei dati, integrazione IT e revisione dei modelli.