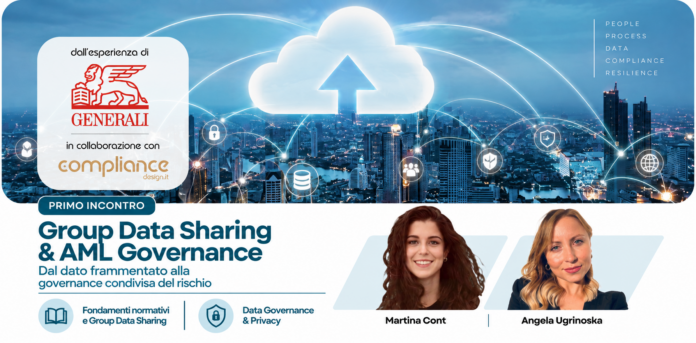
Superare una lettura locale del rischio per costruire una visione più completa e coerente del cliente a livello di gruppo. È da questa esigenza che prende forma il Group Data Sharing (GDS), al centro del primo appuntamento del percorso dedicato all’esperienza di Assicurazioni Generali nel Group Risk Assessment, realizzato con ComplianceDesign.it | Academy & Learning.
A raccontare il percorso sviluppato dal Gruppo sono state Martina Cont e Angela Ugrinoska, Group Anti Financial Crime Processes & Operations di Assicurazioni Generali, che hanno ripercorso le ragioni alla base del progetto, il framework normativo e alcuni degli elementi di governance costruiti nel tempo.
Il punto di partenza è semplice: nei gruppi complessi, il presidio dei rischi di financial crime non può dipendere esclusivamente dalle informazioni disponibili presso la singola entità. Uno stesso cliente può infatti intrattenere rapporti con società del gruppo in Paesi differenti, generando informazioni e valutazioni che, se considerate separatamente, possono restituire una rappresentazione incompleta. È nello spazio tra ciò che conosce la singola entità e ciò che può conoscere il gruppo che il Group Data Sharing assume una funzione strategica.
Dal dato locale alla visione di gruppo
Il processo di Group Data Sharing è presente nella realtà Generali dal 2019 ed è stato progressivamente sviluppato negli anni. Una scelta avviata in anticipo rispetto a un contesto regolatorio che oggi attribuisce alla condivisione intra-gruppo una rilevanza ancora maggiore, anche alla luce dell’evoluzione del framework europeo e del ruolo di AMLA.
Il GDS consente alle entità interessate di condividere informazioni rilevanti sui clienti per migliorare la capacità di identificare i rischi, rafforzare la collaborazione e favorire un approccio più coerente ai controlli di financial crime.
Ma il passaggio più interessante non riguarda semplicemente la quantità di informazioni disponibili. Riguarda la qualità della conoscenza che può essere costruita mettendo quei dati in relazione. Un’informazione confinata localmente descrive infatti una parte del cliente; confrontata con quelle disponibili nelle altre entità può contribuire a modificarne o approfondirne la lettura del rischio.
La discrepanza come informazione
È quanto accade, ad esempio, quando lo stesso cliente presenta classificazioni di rischio differenti all’interno del Gruppo. Le ragioni possono essere diverse: informazioni disponibili solo localmente, differenti momenti di aggiornamento del KYC, nuovi elementi emersi o valutazioni non ancora condivise.
Il GDS permette di far emergere queste differenze e di comprenderne le ragioni. La discrepanza, quindi, non è necessariamente un’anomalia da eliminare: può diventare un’informazione da analizzare.
L’obiettivo non è imporre automaticamente una classificazione unica, ma creare le condizioni per un confronto. L’entità può integrare le nuove informazioni nella propria due diligence, approfondire il caso con la società che condivide lo stesso cliente oppure, quando necessario, coinvolgere il livello di Gruppo. La responsabilità ultima sul cliente resta comunque in capo all’entità locale. Ed è proprio in questo equilibrio tra visione di gruppo e responsabilità locale che si colloca uno degli aspetti centrali del modello.
Un processo che attraversa l’organizzazione
L’esperienza maturata negli anni evidenzia inoltre come il Group Data Sharing non possa essere ricondotto soltanto a un progetto tecnologico o di compliance. Pur essendo un processo presidiato dalla seconda linea, richiede un forte coinvolgimento della prima linea, a partire dall’estrazione e dalla disponibilità dei dati. La collaborazione tra le diverse componenti dell’organizzazione diventa quindi una condizione per il funzionamento stesso del modello.
Da qui anche una delle indicazioni emerse dal confronto: prima del disegno tecnico e della messa a terra del processo occorre individuare e coinvolgere gli stakeholder necessari, chiarendo responsabilità, contributi e modalità di coordinamento.Il dato condiviso, in altre parole, presuppone prima di tutto una governance condivisa del processo.
Condividere mantenendo il controllo
Aumentare la circolazione delle informazioni significa, allo stesso tempo, rafforzarne il governo. Nel modello illustrato da Ugrinoska, privacy e sicurezza entrano quindi direttamente nell’architettura del GDS: gestione dei trasferimenti internazionali e Standard Contractual Clauses, valutazione delle eventuali restrizioni locali, canali segregati, autorizzazioni secondo il principio del need to know e tracciabilità delle attività.
La protezione del dato non viene così contrapposta alla sua condivisione. Al contrario, la possibilità di far circolare l’informazione dipende dalla capacità di definirne regole, accessi, responsabilità e controlli. Ed è forse qui che emerge con maggiore chiarezza la natura del Group Data Sharing: non soltanto uno strumento per trasferire informazioni, ma un modello attraverso il quale organizzare la conoscenza del rischio all’interno di un gruppo complesso.
Un modello in evoluzione
Il percorso sviluppato da Generali mostra infine come un sistema di questo tipo non nasca compiuto. Dal 2019 il processo è stato progressivamente sviluppato e adattato, accompagnando l’evoluzione normativa e organizzativa. Qualità e crescita dei dati, complessità dei gruppi, differenze normative tra giurisdizioni e possibilità offerte dall’automazione rendono il GDS un modello necessariamente dinamico. Ed è proprio su questa evoluzione che si concentreranno i prossimi incontri.
I prossimi appuntamenti
Martedì 29 settembre alle ore 11:00 il percorso entrerà nella dimensione operativa del Group Data Sharing: governance centrale ed execution locale, ruoli e responsabilità, copertura globale, roll-out e cicli operativi. Il confronto approfondirà inoltre lo Screening e l’utilizzo del dato, dalla Group Consolidated List all’integrazione con il Name Screening, fino agli impatti su onboarding, monitoraggio e allineamento delle valutazioni di rischio.
Martedì 13 ottobre alle ore 11:00 il focus si sposterà invece su Analytics & Automation: KPI e dashboard di gruppo, benchmarking tra entità, pattern di rischio, insight operativi e progressiva automazione di controlli, matching e alert. L’ultimo passaggio sarà dedicato al Continuous Improvement e alle sfide che accompagnano la crescita del modello: qualità del dato, aumento dei volumi, complessità normativa e organizzativa, standardizzazione, automazione e sviluppo delle competenze.