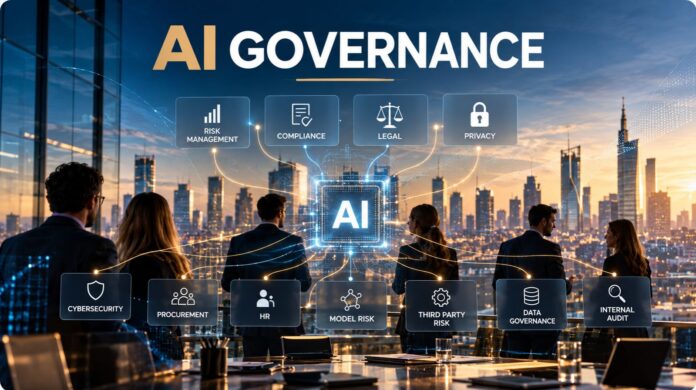
L’intelligenza artificiale non sta soltanto aggiungendo un rischio al catalogo di quelli che le imprese già conoscono. Sta modificando il modo in cui rischi diversi si incontrano. Una scelta apparentemente tecnologica può coinvolgere, nello stesso momento, protezione dei dati, sicurezza informatica, gestione dei fornitori, organizzazione del lavoro, responsabilità legali e affidabilità delle decisioni. Il problema non è più soltanto presidiare ogni ambito: è governare le connessioni tra tutti questi ambiti.
Per anni Risk Management, Privacy, Cybersecurity, Procurement, HR, Internal Audit, Model Risk, Third Party Risk e Data Governance hanno costruito competenze e metodi specialistici, spesso sviluppando linguaggi, procedure e strumenti distinti. La specializzazione resta indispensabile. Ma un sistema di AI attraversa questi confini senza rispettare le separazioni dell’organigramma: può utilizzare dati selezionati da una funzione, un modello acquistato da un fornitore e un processo decisionale affidato al business, producendo conseguenze che ricadono su più presìdi contemporaneamente.
Immaginiamo un algoritmo impiegato per valutare clienti, candidati o transazioni. La qualità dei dati incide sui risultati; il contratto con il fornitore determina quali verifiche siano possibili; la sicurezza protegge il sistema; la funzione legale valuta le conseguenze delle decisioni; il risk management ne considera gli impatti; la compliance verifica la tenuta delle regole; l’audit deve poter ricostruire ciò che è accaduto. Nessuno di questi controlli, preso isolatamente, offre una risposta sufficiente.
Non basta istituire un comitato AI o prevedere un passaggio autorizzativo in più. Se le funzioni intervengono in sequenza, ciascuna sul proprio segmento, il rischio è che nessuno possieda una visione complessiva del caso d’uso. La governance integrata richiede invece un inventario condiviso, criteri comuni per valutare le criticità, responsabilità esplicite, modalità di escalation e un confronto che inizi prima dell’adozione della tecnologia.
Alcune analisi offrono spunti convergenti su questo cambiamento: da un lato l’evoluzione degli assetti organizzativi, dall’altro la necessità di tradurre le responsabilità in modelli operativi e controlli effettivi. Ma la conclusione che interessa maggiormente non è quante aziende abbiano già formalizzato una struttura. È quanto quelle strutture siano capaci di far collaborare discipline che, fino a ieri, potevano procedere quasi indipendentemente.
Questo non significa che l’AI non richieda figure specialistiche o nuove responsabilità dedicate. Significa piuttosto che nessuna funzione, nuova o esistente, può governarla da sola. Anche un responsabile AI dotato di mandato chiaro ha bisogno di collegare competenze tecniche, valutazioni giuridiche, analisi dei rischi e decisioni del business. Senza questa integrazione, il presidio rischia di diventare una somma di verifiche formalmente corrette ma incapaci di cogliere il problema nel suo insieme.
L’AI Governance potrebbe così diventare uno dei banchi di prova più significativi della governance realmente integrata. Non una disciplina che si aggiunge alle altre, ma il terreno sul quale l’impresa verifica se sa condividere informazioni, responsabilità e decisioni. La trasformazione decisiva non è cancellare i confini professionali: è renderli attraversabili quando il rischio lo richiede.
Per approfondire | L’Executive Master in AI Governance di Lefebvre Giuffrè e ComplianceDesign.it, affronta framework, rischi, responsabilità, audit e casi operativi attraverso un percorso multidisciplinare e un project work finale.
Programma: https://learning.compliancedesign.it/corsi/ai-governance/