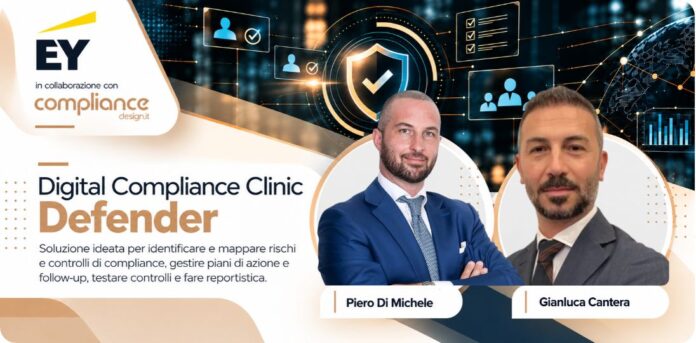
Superare i limiti di una gestione manuale senza ricorrere a piattaforme complesse e investimenti eccessivi. È questa la sfida al centro del primo appuntamento di Digital Compliance Clinic, il nuovo format di ComplianceDesign.it realizzato con EY Forensic & Integrity Services, dedicato alle soluzioni digitali per le funzioni Governance, Risk & Compliance.
Tra fogli Excel sempre più articolati e piattaforme GRC onerose da implementare e gestire, esiste una terza strada. È da questa considerazione che ha preso avvio il primo appuntamento di Digital Compliance Clinic, uno spazio di confronto operativo tra professionisti aziendali ed esperti di trasformazione digitale.
All’incontro hanno partecipato Piero Di Michele, Partner EY Forensic & Integrity Services, e Gianluca Cantera, Director EY Forensic & Integrity Services, con la moderazione di Michele Lotito, Founder di ComplianceDesign.it.
Il costo nascosto della frammentazione
Modelli 231, anticorruzione, antifrode, Tax Control Framework e sistemi di controllo interno condividono processi sostanzialmente simili: identificazione e valutazione dei rischi, censimento dei controlli, verifica della loro efficacia e monitoraggio delle azioni correttive.
Eppure, molte organizzazioni continuano a gestire queste attività attraverso strumenti separati e processi prevalentemente manuali. I tentativi di introdurre piattaforme GRC particolarmente strutturate si sono spesso scontrati con costi elevati, complessità implementative e difficoltà di adozione, favorendo il ritorno a strumenti più familiari, ma non necessariamente più efficienti.
Una frammentazione che genera costi spesso sottovalutati: duplicazione delle attività, ridondanza delle informazioni, maggiore esposizione agli errori e difficoltà nel garantire tracciabilità e controllo degli accessi.
La questione, quindi, non riguarda soltanto il costo della digitalizzazione, ma anche quello, meno evidente, di continuare a gestire la compliance senza un sistema integrato.
Standardizzare per semplificare, integrare per governare
La risposta non passa necessariamente da piattaforme capaci di replicare ogni specificità organizzativa, ma da soluzioni che concentrino le funzionalità essenziali in un unico ambiente: mappatura dei rischi, gestione dei controlli, assegnazione delle responsabilità, verifiche periodiche e monitoraggio delle azioni rimediali. Ridurre le personalizzazioni non significa rinunciare alla flessibilità, ma privilegiare processi più efficienti, sostenibili e facilmente governabili. Un approccio particolarmente rilevante nella prospettiva della compliance integrata, dove framework normativi differenti devono poter dialogare attraverso criteri di valutazione coerenti, informazioni condivise e metodologie confrontabili.
Dal modello alla pratica: il caso EY Defender
Questi principi hanno trovato un’applicazione concreta nella dimostrazione di EY Defender, la soluzione digitale sviluppata da EY per supportare l’intero ciclo di vita della compliance.
La piattaforma consente di partire da un catalogo strutturato di rischi, organizzati per processi e framework normativi, per arrivare alla valutazione dei controlli, alla definizione delle azioni correttive e al monitoraggio della loro attuazione.
Matrici di rischio personalizzabili, questionari guidati e dashboard riepilogative permettono di rendere più omogenee le valutazioni, attribuire responsabilità e scadenze e verificare nel tempo l’efficacia delle misure adottate.
Il valore aggiunto non risiede soltanto nella centralizzazione delle informazioni, ma nella possibilità di passare da una compliance prevalentemente documentale a un sistema dinamico, tracciabile e verificabile, capace di supportare le decisioni e rendere più efficace il presidio dei rischi.
Una trasformazione possibile, anche per gradi
La digitalizzazione non richiede necessariamente di riprogettare da zero i sistemi esistenti. È possibile partire da risk assessment e controlli già sviluppati, trasferendoli progressivamente in un ambiente digitale, oppure costruire nuovi processi direttamente sulla piattaforma.
Soluzioni cloud e modelli preconfigurati possono ridurre le barriere all’adozione, rendendo accessibile la trasformazione anche a organizzazioni che non dispongono di budget elevati o strutture IT dedicate.
La sfida resta soprattutto organizzativa: individuare cosa standardizzare, quali informazioni condividere e come rendere i controlli realmente misurabili.
Digitalizzare la compliance significa, prima ancora che adottare una tecnologia, ripensare il modo in cui rischi, controlli e responsabilità vengono gestiti e collegati tra loro. Un percorso che può partire da interventi mirati e sostenibili, per evolvere progressivamente verso modelli di governance più integrati ed efficaci.
Il prossimo appuntamento di Digital Compliance Clinic sarà dedicato a Document Authenticity, con un approfondimento sulle nuove frontiere della rilevazione delle frodi documentali.